Einmal umsetzen. Mehrfach belegen.
Eine Maßnahme wird einmal gepflegt und allen Anforderungen zugeordnet, die sie abdeckt. Ein weiterer Auftraggeber wird ein weiteres Framework.
ARTURON grc
We develop.Compliance.
Governance · Risiko · Compliance
Informationssicherheit, Compliance, Audit und Notfallvorsorge in einem Managementsystem. Eine Maßnahmenbasis für alle Regelwerke. Ein Mandant je Kunde.
ARTURON grc ist eine modulare Software für Governance, Risikomanagement, Informationssicherheit, Compliance, Audit und Notfallvorsorge. Sie verbindet Anforderungen aus Regelwerken wie ISO/IEC 27001 und NIS-2 mit Verantwortlichen, Maßnahmen und Nachweisen.
Eine Pflicht wird ein verlässlicher Ablauf
Je Norm eine Tabelle? Je Auftraggeber eine neue Liste? ARTURON grc verknüpft Anforderungen mit gemeinsamen Maßnahmen und den passenden Nachweisen.
Eine Maßnahme wird einmal gepflegt und allen Anforderungen zugeordnet, die sie abdeckt. Ein weiterer Auftraggeber wird ein weiteres Framework.
Der Assistent berücksichtigt Rolle, Sektor, Größe und Konzernstruktur. Die Herleitung wird gespeichert und bei Änderungen neu gerechnet.
Fristen im Blick behalten, Nachweispakete mit Review zusammenstellen und Unterlagen über das Trust Center gezielt freigeben.
Die belegbare Verbindung
ISO/IEC 27001, NIS-2 und die Sicherheitsanlage Ihres Auftraggebers können dieselbe Maßnahme verlangen. ARTURON grc bildet diese Verbindungen ab.
Beispiel: Ein freigegebenes Prüfprotokoll belegt den Wiederherstellungstest für mehrere Anforderungen. Die Zuordnung erfolgt passend zu Ihrem Mandanten.
Das Managementsystem
Sieben miteinander verbundene Bereiche. Öffnen Sie die Module für einen Blick auf die Funktionen.
Das Governance-Modul von ARTURON grc strukturiert Leitlinien, Organisation, Ziele und Verantwortlichkeiten im Managementsystem.
Leitlinien mit Freigabe, Organisation, Ziele und Kennzahlen, Werteregister, PESTEL, SWOT, Schulungen und Anwendbarkeitsassistent. Das Managementsystem folgt der harmonisierten Struktur der ISO-Normen.
Das Risikomanagement von ARTURON grc führt Unternehmensrisiken und Chancen mit Bewertungen und Maßnahmen zusammen.
Unternehmensrisiken und Chancen, Finanzrisiken und Szenarien in Bow-Tie-Darstellung. Risiken werden im Zusammenhang mit Verantwortlichkeiten und Maßnahmen geführt.
Das Informationssicherheitsmodul von ARTURON grc verbindet Risiken, Assets, Schutzbedarf, Maßnahmen und Nachweise in einem ISMS.
Risikoregister mit Brutto- und Nettobewertung und Freigabe-Workflow. Assets und Assetgruppen, Schutzbedarfsvererbung, Reifegrade, Erklärung zur Anwendbarkeit, Schwachstellen, Vorfälle und Lieferanten. OT-Sicherheit mit Zonen und Conduits nach IEC 62443.
Das Compliance-Modul von ARTURON grc ordnet Anforderungen ihren Maßnahmen zu und macht Erfüllungsstände und Lücken sichtbar.
Erfüllungsmatrix mit Lückenanalyse und Meldewesen. Produktverwaltung mit SBOM und Konformitätsnachweisen für den Cyber Resilience Act. Datenschutz mit Verarbeitungsverzeichnis, Folgenabschätzung und Betroffenenanfragen.
Das Audit-Modul von ARTURON grc verbindet Auditprogramme, Feststellungen und Korrekturmaßnahmen.
Auditprogramm, Audits, Feststellungen sowie Korrektur- und Vorbeugemaßnahmen. Verantwortliche und Nachweise bleiben mit den Feststellungen verbunden.
Das Business-Continuity-Modul von ARTURON grc organisiert die Analyse kritischer Geschäftsprozesse und die Notfallvorsorge.
Geschäftsprozesse mit Kritikalität, Business Impact Analyse, Notfall- und Wiederanlaufpläne. Übungen und Krisenstab unterstützen die Notfallvorsorge.
Das Trust Center von ARTURON grc stellt Nachweise gezielt für ausgewählte Empfänger bereit.
Nachweise gezielt je Kunde oder Prüfer freigeben, ohne Benutzerkonto für den Empfänger. Hilfeartikel, geführte Touren und Lernpfade unterstützen die Arbeit im System.
Ihr Stand in einer Sicht
Risiken und Erfüllungsstände in einem gemeinsamen Überblick. So wird sichtbar, wo Maßnahmen fehlen und Entscheidungen anstehen.
Dashboard in einer Demo ansehen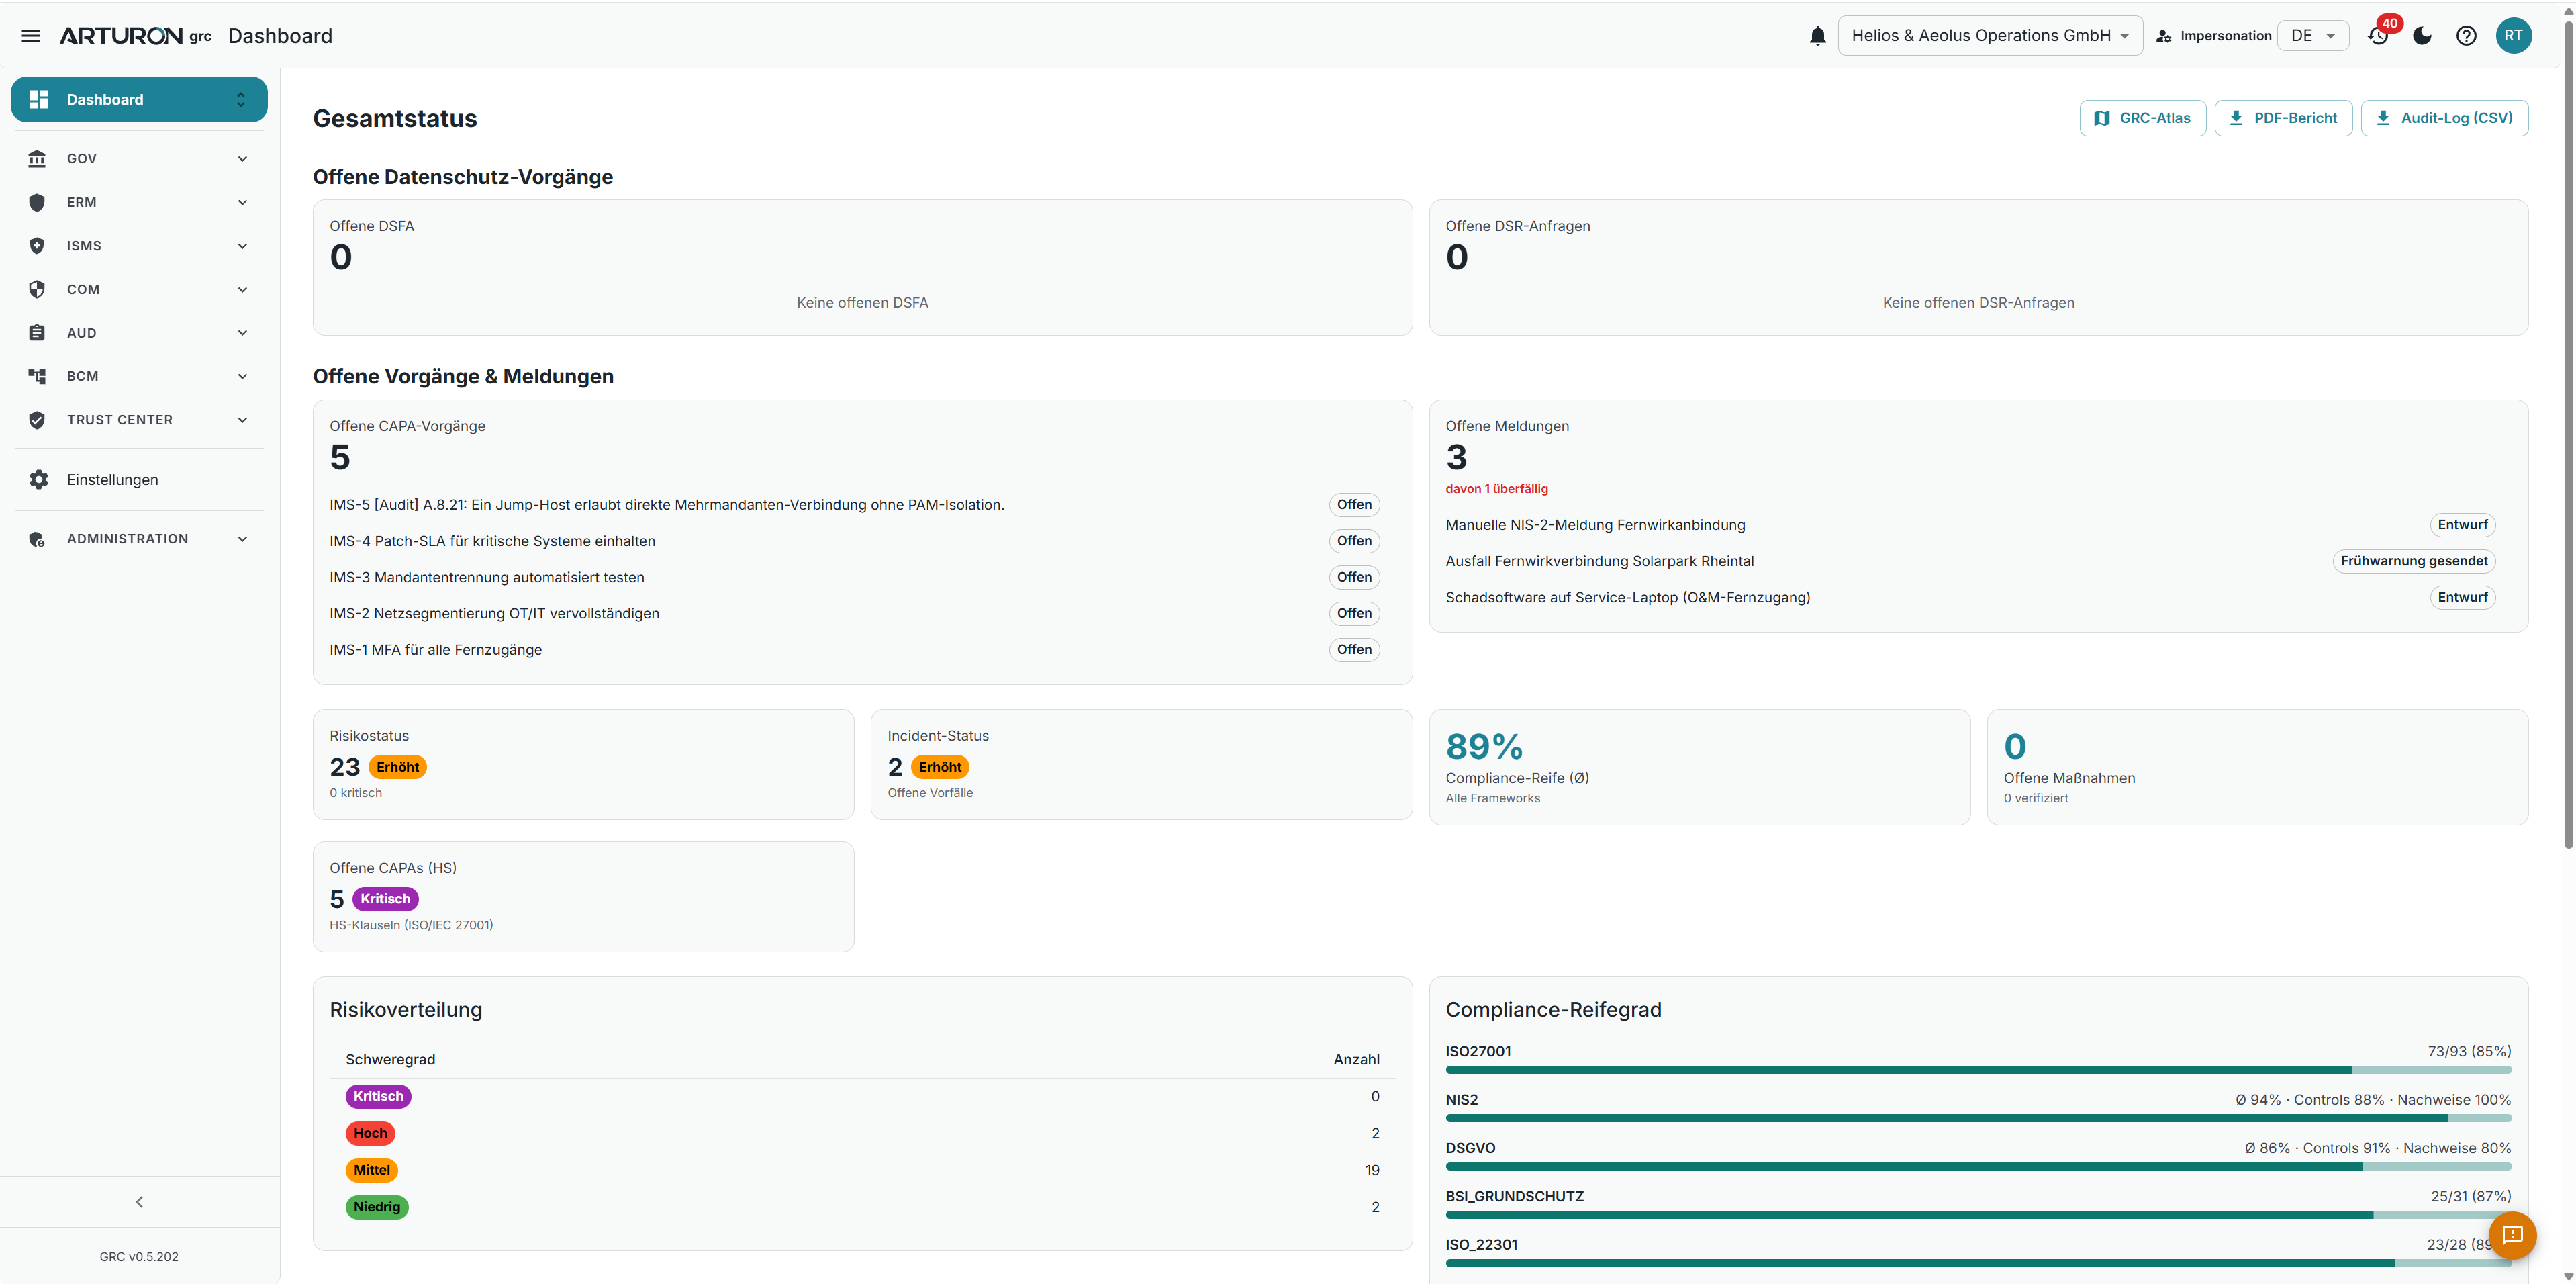
Regelwerke im Zusammenhang
Anforderungen werden je Unternehmen eingeordnet und in Maßnahmen übersetzt. Die gemeinsame Erfüllungsmatrix macht Lücken sichtbar.
Managementsystem, Risikomanagement, Erklärung zur Anwendbarkeit und Annex-A-Katalog als Fundament.
Anwendbarkeit einordnen, Meldewesen organisieren und Nachweise einschließlich Managemententscheidungen und Schulungen bündeln.
Anforderungen für Energieunternehmen getrennt einordnen. IT-Sicherheitskatalog und ISO/IEC 27019 als Frameworks, Meldungen und Zertifikatsnachweise führen.
Zonen, Conduits und Security Level. Normteile nach Rolle als Betreiber, Dienstleister, Integrator oder Hersteller zuordnen.
Produkte mit SBOM, Schwachstellen, Konformitätsnachweisen und Meldeberichten verwalten.
Verarbeitungsverzeichnis, Auftragsverarbeitung, Folgenabschätzung, Betroffenenanfragen und Datenschutzvorfälle führen.
Business Impact Analyse, Notfallpläne, Übungen und Krisenstab in der Notfallvorsorge verbinden.
BSI IT-Grundschutz, TISAX und IEC 62351 in der Erfüllungsmatrix. Sicherheitsanlagen und Fragebögen Ihrer Auftraggeber als eigene Frameworks.
GRC-as-a-Service für O&M-Partner
Ihre Betreiberkunden reichen Anforderungen über Sicherheitsanlagen an Sie weiter. Mit ARTURON grc erweitern Sie Ihre Betriebsführung um einen GRC-Service.
Ein Mandant je Betreiber, ein Pflichtenregister und Nachweise aus Wartung und Prüfung. Sie bauen das Managementsystem einmal auf und übernehmen es als Grundlage für weitere Kunden. Auf Wunsch übernimmt RITTEC Aufbau und Betrieb.
Anwendbare Anforderungen und den Leistungsumfang je Betreiberkunde klären.
Kundenmandanten einrichten, Anlagen zuordnen und Maßnahmen organisieren.
Vereinbarte Leistungen erbringen, Nachweise führen und Ergebnisse berichten.
Offen für Ihre Systeme
Assets aus dem eigenen Register oder aus angebundenen Systemen. Schwachstellen aus DefectDojo und Dependency-Track. Nachweise per Link aus vorhandenen Dokumentations- und ISMS-Werkzeugen.
Konnektoren für meteocontrol und Greengate sowie eine REST-API mit OpenAPI-Beschreibung verbinden die Plattform mit Ihrer Systemlandschaft.
Zum Mitnehmen
Das zweiseitige GRC-Datenblatt für O&M-Partner. Auf Deutsch und Englisch.
Datenblatt online lesen · Deutsch →
Read the factsheet online · English →
Den detaillierten Leistungsumfang stellen wir Ihnen auf Anfrage zur Verfügung.
Leistungsbeschreibung anfordernARTURON grc organisiert Management und Nachweise. Es überwacht keine Netzwerke und erkennt keine Angriffe. Der Anwendbarkeitsassistent ersetzt keine Rechtsberatung. Ein Zertifizierungserfolg wird nicht garantiert.
Fragen und Antworten
ARTURON grc ist eine Software für Governance, Risikomanagement, Informationssicherheit, Compliance, Audit und Notfallvorsorge. Sie verbindet Anforderungen mit Verantwortlichen, Maßnahmen und Nachweisen.
ARTURON grc bildet unter anderem ISO/IEC 27001:2022, NIS-2 und BSIG, EnWG, IEC 62443, den Cyber Resilience Act, DSGVO sowie Anforderungen an Business Continuity ab. Vertragliche Sicherheitsanforderungen können als eigene Frameworks geführt werden.
Eine Maßnahme wird einmal geführt und den Anforderungen zugeordnet, die sie abdeckt. Der zugehörige Nachweis bleibt mit der Maßnahme verbunden. So entsteht eine gemeinsame Maßnahmenbasis für mehrere Regelwerke.
O&M-Dienstleister führen Betreiberkunden in getrennten Mandanten, organisieren Pflichten und Maßnahmen und geben Nachweise über das Trust Center gezielt frei. Leistungen, Verantwortlichkeiten und Freigaben werden je Kunde vereinbart.
ARTURON grc organisiert Management und Nachweise. Es überwacht keine Netzwerke und erkennt keine Angriffe. Der Anwendbarkeitsassistent ersetzt keine Rechtsberatung. Ein Zertifizierungserfolg wird nicht garantiert.
Der nächste Schritt
Voranalyse an einem Tag: Welche Regelwerke sind relevant, wo liegen die Lücken, welcher Einstieg passt? Mit einem konkreten Vorschlag für Ihre ersten drei Mandanten.